¿Qué es NIS2?
NIS2 es la directiva europea de ciberseguridad (Directiva (UE) 2022/2555) que fija las obligaciones de las empresas de sectores esenciales e importantes: gestionar sus riesgos de seguridad, notificar los incidentes graves en plazos fijos y hacer responsable a la dirección. Sustituye a la primera directiva NIS, de 2016. Los países de la UE tenían que incorporarla a su legislación antes de octubre de 2024, pero a las empresas solo las obliga la ley de cada país. En España esa ley todavía no se ha aprobado.
Para el departamento de IT, NIS2 se traduce en algo muy concreto: saber qué activos hay, quién accede a qué, cómo se responde a un incidente y poder demostrarlo.
Qué cambia de NIS a NIS2
La primera directiva NIS (2016/1148), que en España se incorporó con el Real Decreto-ley 12/2018, se quedó corta: cada país decidía qué empresas entraban y las reglas variaban mucho de uno a otro. NIS2 endurece y armoniza casi todo:
| NIS (2016) | NIS2 (2022) | |
|---|---|---|
| Sectores | 7, más los proveedores de servicios digitales | 18: 11 de alta criticidad y 7 críticos |
| Quién entra | Los operadores que designaba cada país | Por sector y tamaño: medianas y grandes empresas, y algunas sea cual sea su tamaño |
| Categorías | Operadores de servicios esenciales | Entidades esenciales e importantes |
| Notificar incidentes | Sin dilación indebida | 24 h, 72 h y un mes |
| Dirección | Sin obligaciones propias | Aprueba, supervisa, se forma y responde |
| Proveedores | Apenas se mencionaban | La cadena de suministro forma parte de la gestión de riesgos |
| Sanciones | Las fijaba cada país | Comunes: el tope no puede bajar de 10 millones o el 2 % de la facturación |
¿A quién afecta NIS2?
NIS2 amplía mucho el alcance de la primera directiva NIS. Ya no se limita a grandes operadores de infraestructuras críticas: incluye a entidades «esenciales» e «importantes» de sectores como energía, transporte, sanidad, agua, infraestructura digital, gestión de servicios TIC, administración pública, alimentación, química o fabricación.
Como regla general, entran las empresas de esos sectores a partir de mediana empresa: 50 empleados o más, o una facturación anual y un balance que superen cada uno los 10 millones de euros. Hay excepciones que entran sea cual sea su tamaño, como los proveedores de DNS, de servicios de confianza o de comunicaciones electrónicas públicas.
Aunque no estés obligado, muchos clientes ya piden estas medidas como requisito de contratación: si trabajas para una entidad esencial, formas parte de su cadena de suministro.
Fechas clave de NIS2 en España
- 27 de diciembre de 2022: se publica la directiva en el Diario Oficial de la UE.
- 16 de enero de 2023: entra en vigor.
- 17 de octubre de 2024: fin del plazo para que cada país la incorpore a su legislación.
- Enero de 2025: el Gobierno aprueba el anteproyecto de Ley de Coordinación y Gobernanza de la Ciberseguridad, que será la que incorpore NIS2 en España y fije la autoridad competente, los procedimientos y las sanciones.
- 17 de abril de 2025: fecha límite para que cada país tenga su lista de entidades esenciales e importantes.
- A fecha de este artículo: la ley sigue en tramitación, como anteproyecto. Mientras no se apruebe, en España está vigente el Real Decreto-ley 12/2018, que incorporó la primera NIS.
España llega tarde al plazo europeo, pero eso no es motivo para esperar: la ley partirá de la directiva, y las medidas que pide no se ponen en marcha en unas semanas. Confirma con tu asesoría legal en qué punto está la norma y si tu organización está dentro.
Gestión de riesgos: lo mínimo que hay que tener
La directiva pide medidas técnicas y organizativas proporcionadas al riesgo, no una lista cerrada de productos. En la práctica, el departamento de IT debería poder demostrar que tiene resuelto lo siguiente:
- Análisis de riesgos y políticas de seguridad aprobadas y actualizadas.
- Un procedimiento claro de gestión de incidentes, con responsables.
- Continuidad de negocio: copias de seguridad probadas, plan de recuperación y gestión de crisis.
- Seguridad en la cadena de suministro y en los proveedores de servicios.
- Seguridad al comprar, desarrollar y mantener sistemas, incluida la gestión de vulnerabilidades y parches.
- Una forma de medir si las medidas funcionan: revisiones, auditorías e indicadores.
- Formación y buenas prácticas de ciberhigiene para toda la plantilla.
- Uso de cifrado donde tenga sentido.
- Control de accesos, gestión de activos y seguridad en el personal (altas, cambios y bajas).
- Autenticación multifactor y comunicaciones seguras.
Casi todos los puntos empiezan por la misma pregunta: qué tienes y quién accede a qué. Sin un inventario fiable de equipos, licencias, servicios cloud y cuentas, es imposible evaluar riesgos o demostrar que una baja se ha cerrado bien.
Los plazos para notificar un incidente
Uno de los cambios más visibles es el de los plazos. Ante un incidente significativo (el que causa o puede causar una interrupción grave del servicio o pérdidas importantes), la directiva obliga a informar a la autoridad competente o al CSIRT de referencia en tres momentos:
-
24 h
Alerta temprana
Primer aviso de que algo ha ocurrido.
-
72 h
Notificación
Evaluación inicial de la gravedad y el impacto.
-
1 mes
Informe final
Un mes después de la notificación: descripción, causa raíz, medidas de mitigación e impacto transfronterizo.
La alerta temprana y la notificación cuentan desde que la organización tiene conocimiento del incidente, no desde que termina de investigarlo; el informe final, desde la notificación de las 72 horas. Por eso importa tanto detectar pronto como tener claro quién decide si un incidente es significativo.
La dirección también responde
NIS2 deja claro que la ciberseguridad no es solo cosa de IT. Los órganos de dirección deben aprobar las medidas de gestión de riesgos, supervisar su aplicación y recibir formación. Si no cumplen, pueden tener que responder personalmente.
«El cumplimiento no es un proyecto puntual: es la forma de operar la IT cada día.»
Para el equipo técnico es una oportunidad: por fin hay una razón formal para pedir visibilidad, presupuesto y tiempo para lo que antes quedaba siempre para «cuando se pueda».
Sanciones: por qué no conviene dejarlo para después
La directiva fija mínimos que cada país puede endurecer. Para las entidades esenciales, multas de hasta 10 millones de euros o el 2 % de la facturación mundial, la cifra que sea mayor. Para las importantes, hasta 7 millones o el 1,4 %. Además de la multa, la autoridad puede ordenar auditorías, exigir que se informe a los clientes afectados y, en los casos más graves, suspender temporalmente a los responsables.
Más allá del importe, el coste real de llegar tarde suele ser otro: preparar en semanas lo que debería haberse construido en meses, con el negocio esperando.
NIS2, ENS e ISO 27001: qué tienes ya hecho
Si tu organización está certificada en el Esquema Nacional de Seguridad (ENS), obligatorio para el sector público y para las empresas que le prestan servicios, o en ISO 27001, tiene buena parte del camino recorrido. Los tres parten de lo mismo: análisis de riesgos, medidas de seguridad proporcionadas, gestión de incidentes y revisión continua.
Lo que NIS2 añade, o pide con más detalle:
- Plazos fijos para notificar los incidentes significativos a la autoridad.
- Responsabilidad personal de la dirección, con formación obligatoria.
- La seguridad de los proveedores como parte de la gestión de riesgos.
- El registro de la entidad ante la autoridad competente.
Ninguna certificación garantiza por sí sola el cumplimiento, pero sí sirve de punto de partida: revisa qué controles cubren ya cada requisito y céntrate en lo que falta.
Cómo te ayuda Monkinet a cumplir NIS2
La mayoría de requisitos de NIS2 empiezan por saber qué tienes y quién accede a qué. Ahí es donde Monkinet marca la diferencia: reúne en un solo panel todo lo que una auditoría va a pedir, en lugar de repartirlo entre hojas de cálculo y herramientas sueltas.
- Gestión de activos y riesgos. El inventario de dispositivos, las licencias y los servicios cloud en un mismo lugar: la base para analizar los riesgos.
- Control de accesos. Las altas y bajas preparan y retiran equipo, cuentas y licencias de una vez, para que nadie conserve permisos después de irse.
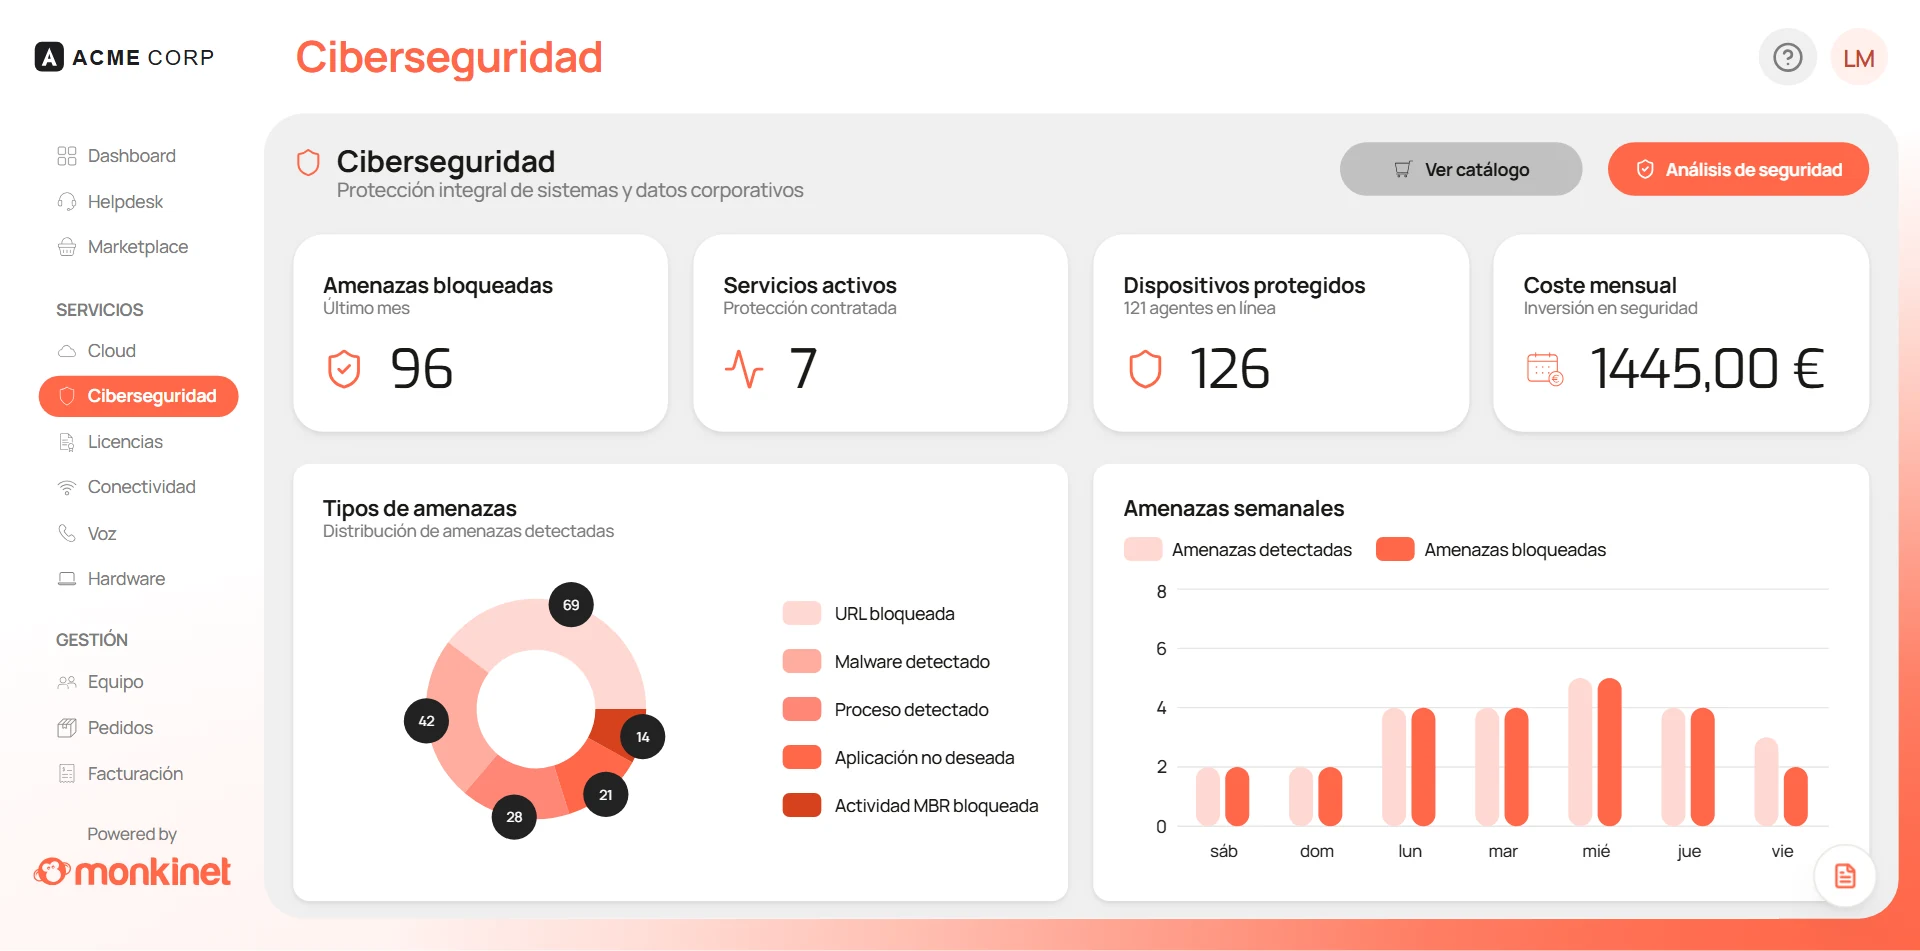
- Gestión de incidentes. El módulo de Ciberseguridad reúne detección de amenazas, respuesta a incidentes y protección de dispositivos, con el contexto del resto de la plataforma.
- Continuidad de negocio. Las copias de seguridad a la vista, junto al resto de servicios cloud.
- Cadena de suministro. Los contratos con proveedores, sus importes y sus fechas de renovación, listos para revisarlos.
NIS2 no se cumple con una herramienta, pero sin una foto fiable del entorno IT no se puede cumplir. Monkinet te la da en un solo panel.
Conclusión
NIS2 eleva el listón, pero no exige reinventar el departamento de IT. Empieza por el inventario y los accesos, documenta el procedimiento de incidentes y revisa los proveedores. Con eso resuelto, el resto es mantenerlo al día, y con Monkinet todo vive en un mismo panel.
Para pasar a la acción, nuestra checklist de cumplimiento NIS2 recorre punto por punto lo que el departamento de IT debería poder enseñar en una auditoría.
- NIS2
- Cumplimiento
- ENS
- Gestión de incidentes
- Ciberseguridad
Escrito por el Equipo Monkinet
Escribimos sobre operativa IT, seguridad y eficiencia para equipos que gestionan mucho con pocos recursos.